MPC 无私钥钱包:把金库钥匙拆成三把
传统助记词钱包是给你一把完整的金库钥匙。你必须自己抄写那 12 或 24 个单词藏好,纸丢了、被拍了、被钓鱼了,资产就永远没了。很多人就是在这步被劝退,或者图省事直接截图,反而更危险。
OKX 的 MPC 无私钥钱包换了个思路:把这把钥匙拆成三把独立的碎片,任何一把单独都打不开柜子。
- 碎片 1:OKX 服务器保管
- 碎片 2:加密存在你手机(或电脑)里
- 碎片 3:加密备份到你的 iCloud / Google Drive
签名(转账、授权)时,只需任意两把碎片一起参与计算就能完成,整个过程永远不会把完整钥匙拼出来。像银行保险柜的双人授权机制,但更彻底——连完整钥匙本身都不存在。
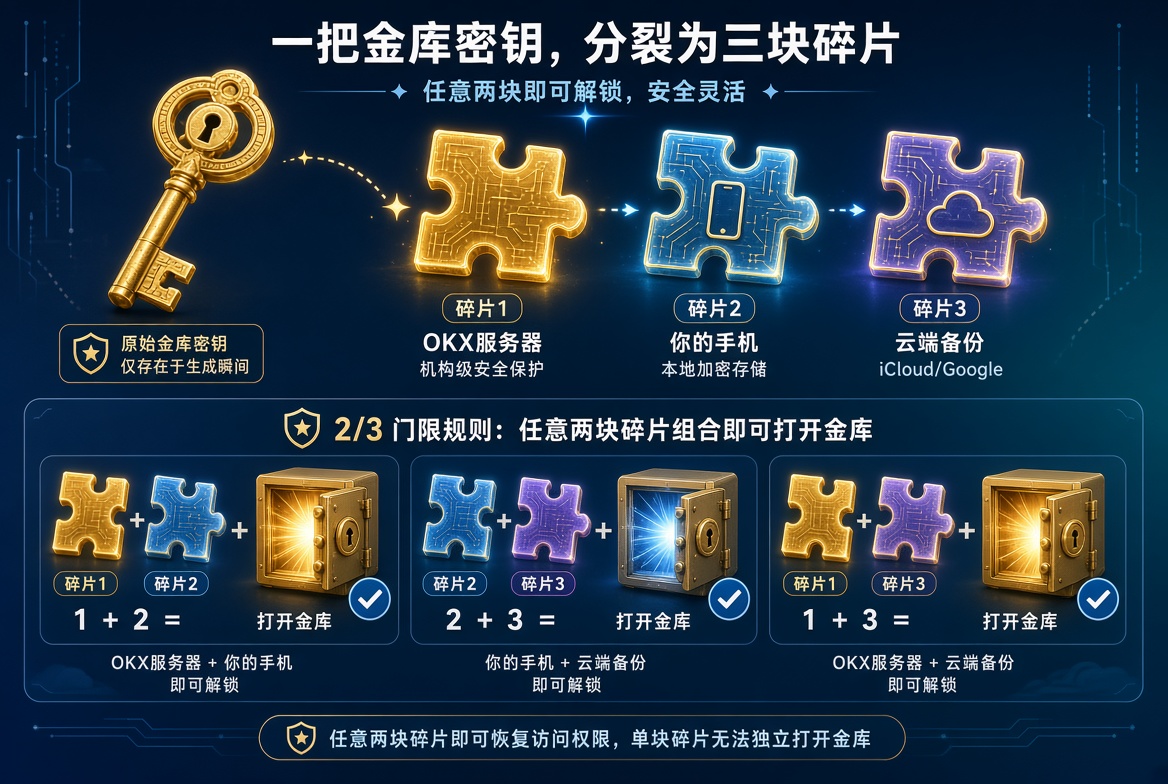
完整私钥只在生成瞬间存在,之后永远以三块碎片形式分散保管。任意两块即可解锁,单块毫无用处。
具体怎么工作
创建钱包时,服务器和设备通过安全协议共同生成三份碎片:碎片 2 加密存在本地设备,碎片 3 加密上传到你的云盘(由你设置密码保护)。
日常签名(比如转账):
- 你在 App 里确认交易
- 设备上的碎片 2 + 服务器上的碎片 1 通过密码学协议协同计算
- 生成有效签名并上链
- 完整私钥从头到尾都没有出现过
门限是 2/3:任意两片即可,单片无用。
实际用起来什么样
手机掉进海里。传统钱包没提前抄好助记词,资产就永久丢了。MPC 钱包换新手机,打开 OKX App 选云备份恢复,登录同一个 Google/iCloud 账号、验证,钱包秒恢复,地址不变,资产一个子儿没少,旧设备上的碎片自动失效。
手机屏幕摔坏了也类似。用电脑登录同一云账号,几分钟完成恢复,全程不用手抄 12 个单词。
换设备或同时用多设备,用旧设备扫码或者直接云恢复,几秒同步,比抄助记词再导入顺畅得多。
遇到紧急情况(平台不可用或有顾虑),你可以用自己完全控制的碎片 2 + 碎片 3 触发紧急逃逸,导出完整私钥,把资产转到 MetaMask 或其他钱包。这是紧急情况下的退出通道。
黑客只攻破服务器也做不了什么——他只拿到碎片 1,必须再同时控制你的设备或云账号才有机会,风险被大幅分散。
和传统钱包、多签的对比
| 对比项 | 传统助记词钱包 | 多签钱包(Multisig) | OKX MPC 钱包 |
|---|---|---|---|
| 私钥形态 | 完整私钥存在本地 | 多个完整私钥 | 一个逻辑私钥拆成碎片 |
| 签名方式 | 本地直接签名 | 多个完整私钥分别签名 | 碎片协同计算(不重组) |
| 单点风险 | 高(丢助记词即丢资产) | 中 | 低(单碎片无用) |
| 备份体验 | 手写/抄写助记词 | 多个私钥备份 | 云端一键备份 + 扫码 |
| 恢复体验 | 需完整助记词 | 需足够数量私钥 | 云恢复 / 扫码,几分钟搞定 |
| 新手友好度 | 低 | 中 | 高 |
好处和要注意的坑
好处是实打实的:不用记或写助记词,降低人为丢失风险;完整私钥不再有单点故障;设备丢了恢复体验好;创建几秒完成,门槛低。
坑也有几个:
- 云账号成了新的关键点。iCloud / Google 账号没开 2FA,被盗后风险上升,建议开两步验证。
- 不是真正的零密钥。营销说无私钥,本质是分布式密钥管理,完整私钥在紧急逃逸时仍可导出。
- 设备和云同时被控仍有风险。保持手机系统和 App 更新,不要随意给未知 DApp 无限授权。
- 紧急逃逸之后,钱包就变成普通助记词钱包,需要自己重新备份。
适合谁
怕抄助记词、怕弄丢的新手;经常换设备、需要多端同步的人;想降低单点丢失风险又不愿搞复杂多签的人;对安全和体验平衡要求高的用户。
如果你是重度安全极客,习惯硬件钱包加多地物理备份,传统助记词 + 硬件可能更符合你的偏好。
一句话总结:MPC 把「丢助记词就永久丢失」变成了「同时丢设备和云账号才危险」——但云账号和手机的安全,一样不能放松。
下一篇讲账户类型:EOA、AA 智能账户、TEE 智能账户的区别,以及各自适合的场景。
探索系列 · OKX Web3 钱包 02