安全模型:真正让你少亏钱的那些功能
非托管钱包的核心逻辑只有一句:资产完全由你控制,平台既帮不了你,也动不了你。
好处是平台跑路或被黑,你的链上资产还在。坏处是助记词丢了、被钓鱼、乱授权,没人能帮你找回。所以安全分两层:平台帮你挡的技术防护,和你自己要守住的行为习惯。
平台帮你挡的
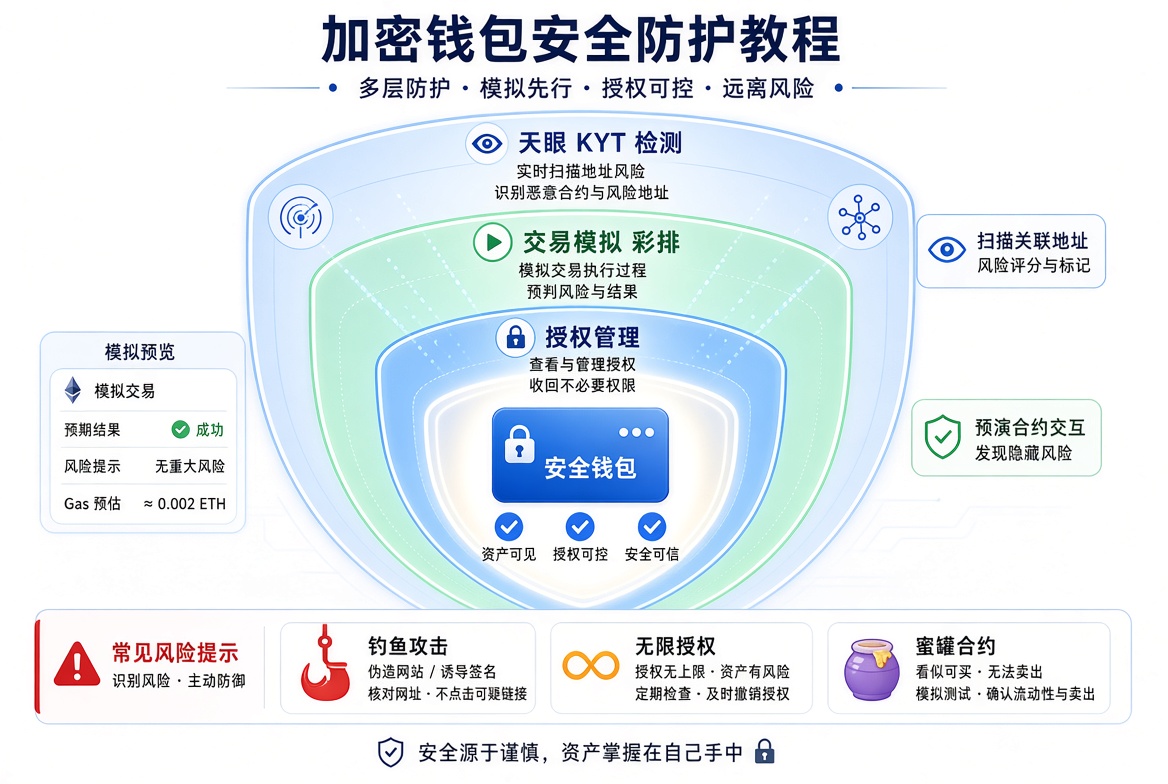
最外层天眼查通缉犯,中间交易模拟先彩排,内层授权管理定期清理。中心是你的资产。
天眼 KYT 系统。转账或交互前,系统自动扫描对方地址,覆盖超过 2 亿地址标签。对方是已知黑客地址、诈骗地址、混币器,会直接弹红字警告。比如你准备转 5 ETH 到一个「客服」给的地址,系统立刻提示该地址与多起诈骗案件相关,能及时停下。
交易模拟。点签名前,钱包先在本地模拟执行这笔交易,告诉你:会转出多少代币、会不会授权无限额度、结果是不是你预期的。很多蜜罐代币(honeypot,只能买不能卖)和恶意合约,在这一步就被识破。
授权管理。你给过很多 DApp 无限额度授权,OKX 提供清晰的授权列表,支持一键撤销。建议每月检查一次,把不用的授权清掉。
恶意合约和钓鱼链接检测。内置域名检测,和 GoPlus Security 等安全公司合作,对代币、NFT、审批做多层扫描。
其他加固还有:慢雾(SlowMist)等第三方安全审计、核心算法开源、App 和插件加固(代码混淆、完整性检测、反篡改)、敏感操作要生物识别或密码二次确认、Bug Bounty 计划。
翻车案例,基本都是这些环节
小张创建传统钱包后,把助记词截图发到微信文件传输助手「备份」,结果手机中木马,截图被读走,资产清空。更稳的做法是手写在纸上、分多地存放,不上网、不截图。
小李点了一个「免费领 NFT」的链接,授权了一个看起来正规的合约,结果钱包被一扫而空。如果当时看了交易模拟,会发现授权的是无限额度加可疑合约。
用 MPC 的用户,云账号密码太弱被撞库,攻击者拿到云碎片后再想办法拿设备碎片。iCloud / Google 账号应该开强密码加两步验证。
还有人给钱包插件开了「读取所有网站数据」的权限,被恶意网站利用。只在需要时开启,或者优先用手机 App。
按资产量分个层
- 小额尝试(< 1000U):MPC 钱包 + 基础防护就够
- 中等资产:MPC 或助记词 + 定期检查授权 + 子地址隔离
- 大额长期持有:硬件钱包(Keystone 等)为主,热钱包只放交易用资金,用子地址隔离风险
操作习惯清单
- 助记词 / 私钥不截图、不联网传输、不告诉任何人
- 优先物理备份(纸质)+ 安全存储
- 启用云备份时,保护好 iCloud / Google 账号(开 2FA)
- 交易前仔细核对地址与合约,多看一眼模拟结果
- 定期检查并撤销不必要的代币授权
- 警惕假冒官网、假 App、钓鱼链接
- 大额资产建议硬件钱包或多重隔离
损失大多发生在截图、乱点链接、弱云密码、无限授权这几个环节。签名前看清楚模拟结果和地址警告,能避掉大部分。安全是动态的,建议定期关注 OKX 官方安全公告与审计报告。